最骚SSL
最骚SSL:一套能直接商用的免费 SSL 证书平台,普通用户也能三分钟搞定 HTTPS
最骚源码 · zuisao.com 出品
还在为网站证书发愁?还在网上翻半小时教程、拼命令、猜 DNS?
最骚SSL 把「申请证书 → 验证域名 → 下载部署」整条链路做成了网页点选流程——个人站长能用,拿去二次销售、给客户交付也站得住脚。
一、它到底解决什么问题
HTTPS 已经是标配:没证书,浏览器标红「不安全」,用户不敢点,搜索引擎也不待见。
但传统路径对普通人很不友好:
- 自己跑 certbot:要 SSH、要懂 Web 服务器
- 买商业证书:一年几百到上千
- 到处搜教程:DNS 怎么填、文件放哪、续期谁管,全是坑
最骚SSL 的思路很简单:
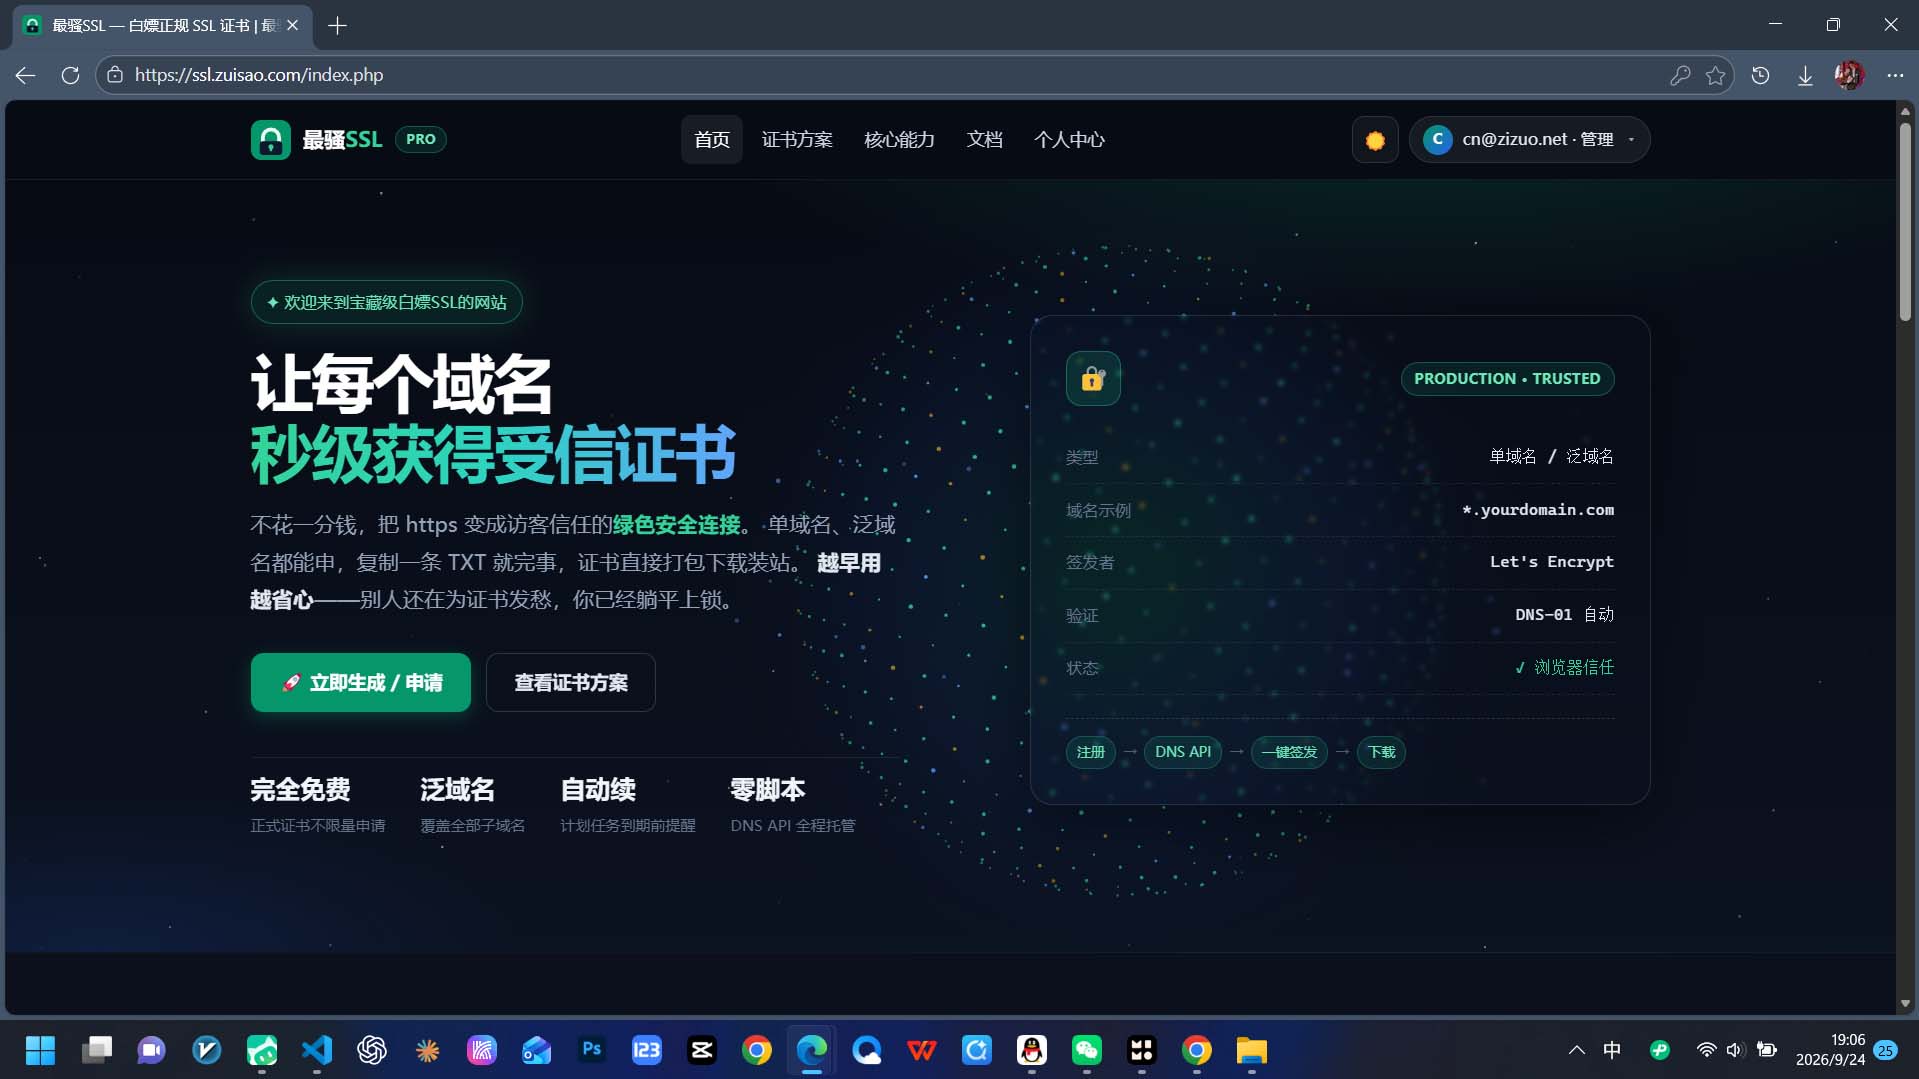
把正规 CA 签发流程产品化——用户只管填域名、点按钮、复制一条 TXT;系统负责验证、签发、存档、打包下载。
二、核心能力(也是卖点)
1. 正式证书,默认就是生产可用
- 默认 Production(Let’s Encrypt 正式环境)
- 浏览器完全信任,地址栏锁头正常
- Staging 测试证书只作备选,避免小白误选后以为「坏了」
2. 单域名 + 泛域名,一套流程通吃
- 单域名:
example.com、www.example.com - 泛域名:
*.example.com,申请页一键切换,自动补*. - 多子站、面板、网盘、多环境,一张泛域名证书全覆盖
3. 两种申请方式,照顾不同用户
| 模式 | 谁用 | 怎么做 |
|---|---|---|
| 手动验证(推荐) | 所有人 | 系统给出 TXT 主机+记录值 → 你去域名商粘贴 → 回来点「我已添加,立即验证」 |
| DNS API 自动 | 会配密钥的用户 | 填 Cloudflare / 阿里云 / 腾讯云密钥,系统自动写 TXT |
不要求用户 SSH,不要求用户懂服务器。
阿里云、腾讯、GoDaddy、西部数码……只要能加 TXT,就能用。
4. 证书资产管理 + 一键部署包
签发成功后不是甩你两个文件名完事,而是:
- 证书列表:状态、到期、一键 下载
- 详情页可选环境打包 ZIP:
- Nginx:
fullchain.pem+privkey.pem+ 配置片段 - Apache:crt / key / 链 + vhost 示例
- 宝塔:密钥、证书粘贴说明
- 通用:全套 PEM + README
- Nginx:
用户解压即用,复制粘贴就能上线。
5. 个人中心:像管资产一样管证书
- 资料、余额、积分、套餐
- 证书列表 / 日志 / 下载 / 续期 / 删除
- DNS 凭据、账号设置
- 亮暗主题、移动端适配
6. 超级后台:运营方真正需要的东西
面向你这样的站长/开发商:
- 用户管理(禁用、设管理员、重置密码)
- 生成记录(谁申请了什么域名,可下载、可删除)
- 支付与套餐(预留开关,后续直接收款)
- 订单、广告、首页/导航/外观/安全/备份设置
- 页脚备案号、友链后台可配
这不是玩具脚本,是带运营位的 SaaS 雏形。
7. 安装体验:像装 WordPress 一样简单
- 上传 ZIP → 打开域名 → 安装向导
- 填数据库 + 管理员 → 一键建表
- 无需 Node、无需编译、解压即用(PHP + MySQL)
三、为什么说「商用基本没毛病」
判断一套程序能不能商用,通常看这几条:
| 商用维度 | 最骚SSL 表现 |
|---|---|
| 交付形态 | PHP + MySQL,宝塔/虚拟主机都能跑 |
| 用户闭环 | 注册 → 申请 → 验证 → 下载 → 续期 |
| 权限体系 | 用户 / 管理员分离,后台可封号 |
| 扩展位 | 支付、套餐、广告、备案、友链已预留 |
| 证书合规 | 走公共 CA 正规签发,非自签名糊弄 |
| 二次销售 | 干净安装包,不带你的任何 API 密钥 |
| 主题与品牌 | 亮暗双主题,标题/Logo/友链可换 |
无论你是:
- 自己多个站点白嫖 HTTPS
- 给客户做建站交付,顺手送证书能力
- 直接卖程序 / 开会员收证书服务费
这套东西的完成度,都已经到了「能上线收费、能继续迭代」的水位。
四、和「自己折腾 certbot」比,强在哪?
| 维度 | 自己折腾 | 最骚SSL |
|---|---|---|
| 门槛 | 要会 SSH、会改配置 | 会复制粘贴 TXT 即可 |
| 泛域名 | 配 DNS 插件一堆坑 | 界面点「泛域名」 |
| 多环境交付 | 每人一套命令 | 下载对应 ZIP 部署包 |
| 团队协作 | 证书散落各服务器 | 个人中心统一管理 |
| 商业化 | 几乎从零做 | 用户/支付/后台已有架子 |
一句话:把「专业运维才会的活」,做成了「普通用户点三下」。
五、典型使用场景
场景 1 · 个人博客 / 企业官网
注册 → 填 www.你的域名.com → 复制 TXT → 验证 → 宝塔粘贴证书 → 完事。
场景 2 · 一堆子域名
申请 *.你的域名.com,以后加 api. cdn. pan. 都不用再买证。
场景 3 · 建站工作室交付
给客户站点统一用本平台出证,ZIP 按 Nginx/宝塔分发,专业又省时间。
场景 4 · 你来做「证书代申请」生意
后台看生成记录,前台用户自助,你只维护平台和收款。
六、安全性怎么讲(对外可强调)
- 私钥在用户浏览器/服务器侧生成与保存,平台按权限隔离
- 管理员与普通用户权限分离
- 正式签发依赖域名控制权验证(TXT),冒用不了别人域名
- 支持后台安全设置、备份位,方便你按需加固
(具体密钥轮换、HTTPS 全站、数据库权限等,部署时按运维清单做即可。)
七、写给潜在买家 / 用户的一句话
如果你受够了证书这件事——最骚SSL 让你用网页点几下,就拿到浏览器信任的正式 HTTPS,还能下载即插即用的部署包;如果你在找一套可商用、可售卖、可二开的 SSL 平台,它的用户端、管理端、签发链路和商业化预留,已经站在起跑线前面了。
免费正式证书
单域名一键签
泛域名全覆盖
手动TXT验证
DNS自动签发
一键部署压缩包
Nginx宝塔适配
Apache配置生成
证书列表管理
到期自动续期
自签名秒生成
个人中心资产
超级管理后台
用户权限管理
生成记录追溯
支付套餐预留
亮暗主题切换
移动端自适应
三步傻瓜安装
备案友链自定义
最骚SSL 安装教程(简单版)
一、准备
- 宝塔面板
- PHP ≥ 7.4(建议 8.0),扩展:pdo_mysql、openssl、curl
- 一个 MySQL 数据库(宝塔里建好,记下:主机、库名、账号、密码)
二、上传安装
- 宝塔新建 PHP 网站(不要选纯静态)
- 上传
最骚SSL-PHP干净安装包-v018.zip(或最新包)到网站根目录 - 解压
- 确认根目录直接有:
index.php、install.php、includes/- 不要多一层文件夹
- 删除宝塔默认的
index.html(若有) - 浏览器打开:https://你的域名/
→ 自动进入 安装向导
三、填写向导
数据库:
| 项 | 填什么 |
|---|---|
| 主机 | localhost(一般不用改) |
| 端口 | 3306 |
| 数据库名 | 宝塔建的库名 |
| 用户名 / 密码 | 宝塔数据库账号密码 |
| 表前缀 | 默认 zs_ 即可 |
管理员:
- 邮箱、密码(≥8 位)— 以后登录后台/控制台用
点 立即安装 → 看到成功页即可。
四、装完访问
| 页面 | 地址 |
|---|---|
| 官网 | https://你的域名/ |
| 个人中心 | https://你的域名/dashboard/ |
| 管理后台 | https://你的域名/admin/ |
| 文档 | https://你的域名/docs.html |
用你刚设的管理员账号登录后台/控制台。
五、申请证书(核心)
- 登录 个人中心 → 申请证书
- 选 单域名 或 泛域名,填完整域名(如
www.你的域名.com或*.你的域名.com) - 环境保持 Production
- 选 手动验证 → 点 获取解析值
- 去域名 DNS 后台加 TXT(照页面复制)
- 等 1~5 分钟 → 回来点 我已添加,立即验证
- 成功后到 证书管理 点 下载 部署包
六、装到网站(宝塔最省事)
- 网站 → SSL → 其他证书
- 密钥 = 包里
privkey.pem全文 - 证书 = 包里
fullchain.pem全文 - 保存 → 开启 SSL
浏览器打开 https://你的域名,地址栏是锁头/安全即成功。
七、常见问题
| 问题 | 处理 |
|---|---|
打开是 <?php 源码 |
站点没挂 PHP,改成 PHP 站并选好版本 |
| 安装页 404 | 文件没解压到根目录,或没删默认 index.html |
| 数据库连不上 | 核对宝塔库名/账号密码,扩展 pdo_mysql 已开 |
/api/health 404 |
站点类型不对,应是 PHP 站不是纯静态 |
| 申请卡住 | 看控制台日志;TXT 是否加对、是否已生效 |
八、装完建议改
- 登录后台 → 站点设置 → 改站名、ICP/公安备案号
- 改管理员默认密码(若装的时候设弱了)
- 需要自动续期时:
config.php加cron_key,宝塔计划任务每天访问
https://域名/cron/renew.php?key=你的key
一句话:建 PHP 站 → 上传解压 → 开 域名/ 填数据库和管理员 → 登录控制台申请证书。
